Normenkaders die richting geven in een wereld vol complexiteit
De Weg Vooruit: Jouw Kwaliteitsborgingspartner
Met tientallen jaren ervaring en een diepgaand begrip van normenkaders helpen wij jou bij elke stap van het implementatieproces. Ontdek hoe wij maatwerk kunnen bieden dat aansluit bij jouw specifieke behoeften.
NIS2
Verhoogde Cyberweerbaarheid voor Organisaties
De NIS2‑richtlijn is de nieuwe Europese wetgeving die organisaties verplicht om hun digitale veiligheid structureel te versterken. Waar de eerdere NIS‑richtlijn vooral gericht was op vitale sectoren, breidt NIS2 het toepassingsgebied aanzienlijk uit. Hierdoor vallen nu ook veel meer organisaties binnen de zorg, dienstverlening, industrie en overheid onder deze verplichtingen.
NIS2 heeft één duidelijk doel:
het verhogen van de cyberweerbaarheid binnen de hele Europese Unie.
wat betekend NIS2 voor organisaties
Organisaties die onder NIS2 vallen, moeten aantoonbaar voldoen aan strengere eisen op het gebied van:
Incidentrespons en meldplicht
Ernstige beveiligingsincidenten moeten binnen 24 uur gemeld worden bij de toezichthouder.
Twijfel je of jouw organisatie onder NIS2 valt?
De kans is groot dat dit wél zo is, omdat de reikwijdte sterk is uitgebreid. denk hierbij aan zorginstellingen, voedselproductie, transport en logstiek, overheidsdiensten enz enz.
Waarom is NIS2 belangrijk?
Cyberdreigingen nemen toe, en organisaties worden steeds afhankelijker van digitale systemen.
NIS2 zorgt voor:
Hoe helpt iSynQ bij NIS2‑naleving?
Met onze expertise in digitale processen, kwaliteitsmanagement en integraties ondersteunen wij organisaties bij:
- Het in kaart brengen van risico’s en verplichtingen
- Het opzetten van beleid en procedures
- Het implementeren van technische en organisatorische maatregelen
- Het trainen van medewerkers
- Het integreren van NIS2‑eisen in bestaande kwaliteits- en normenkaders
AVG/ GDPR
Bescherming van persoonsgegevens binnen jouw organisatie
De Algemene Verordening Gegevensbescherming (AVG), internationaal bekend als de GDPR, is de Europese privacywetgeving die organisaties verplicht om zorgvuldig en transparant om te gaan met persoonsgegevens. De AVG geldt voor alle organisaties die persoonsgegevens verwerken, waaronder zorginstellingen, dienstverleners, leveranciers en digitale platforms.
Het doel van de AVG is helder::
het beschermen van de privacy van individuen en het versterken van het vertrouwen in de manier waarop organisaties met gegevens omgaan.
wat betekend de AVG voor organisaties?
Organisaties moeten aantoonbaar kunnen laten zien dat zij persoonsgegevens veilig, rechtmatig en zorgvuldig verwerken. Dit omvat zowel technische maatregelen (zoals beveiliging en toegangsbeheer) als organisatorische maatregelen (zoals beleid, procedures en bewustwording).
De AVG vraagt om een structurele aanpak van privacy, waarbij organisaties continu blijven monitoren, verbeteren en documenteren.
Dataminimalisatie
Er mogen niet méér persoonsgegevens worden verzameld of bewaard dan strikt noodzakelijk is. Alleen gegevens die echt nodig zijn voor het doel mogen worden verwerkt.
“Voldoen wij eigenlijk wel aan alle AVG‑verplichtingen?”
Wil je zeker weten waar je staat? maak een afspraak.
Waarom is de AVG belangrijk?
Hoe helpt iSynQ bij AVG/GDPR‑naleving?
Wij helpen organisaties om privacybescherming praktisch, begrijpelijk en werkbaar te maken. Van beleid en verwerkersovereenkomsten tot bewustwording en technische maatregelen — wij zorgen dat je AVG‑proof werkt én dat je dit kunt aantonen.
- Het opstellen van privacybeleid en procedures
- Het uitvoeren van DPIA’s (Data Protection Impact Assessments)
- Het inrichten van veilige processen en systemen
- Het trainen van medewerkers in privacybewustzijn
- Het borgen van ketenverantwoordelijkheid en verwerkersovereenkomsten
- Het integreren van AVG‑eisen in bestaande normenkaders
ISO 27001
Internationale norm voor informatiebeveiliging
ISO 27001 is de wereldwijd erkende norm voor het opzetten, implementeren en onderhouden van een Information Security Management System (ISMS). De norm helpt organisaties om informatiebeveiliging gestructureerd, aantoonbaar en continu te verbeteren.
ISO 27001 richt zich niet alleen op technische beveiliging, maar juist ook op processen, beleid, risico’s en bewustwording.
Het doel is helder:
het beschermen van vertrouwelijke informatie en het minimaliseren van risico’s op datalekken, verstoringen en misbruik.
wat betekend ISO 27001 voor organisaties
Organisaties die met gevoelige informatie werken — zoals persoonsgegevens, cliëntgegevens, bedrijfsinformatie of systemen — moeten kunnen aantonen dat zij deze informatie veilig beheren. ISO 27001 biedt hiervoor een duidelijke structuur.
Beleid en governance voor informatiebeveiliging
Er moet een duidelijk en actueel informatiebeveiligingsbeleid zijn, inclusief rollen, verantwoordelijkheden en besluitvorming op directieniveau.
“Hebben wij onze informatiebeveiliging écht goed genoeg ingericht om aan ISO 27001 te voldoen?”
ISO 27001 is niet alleen een norm, maar een manier van werken. wil je weten of je voldoet? maak een afspraak.
Waarom is ISO 27001 belangrijk?
ISO 27001 helpt organisaties om informatie structureel te beschermen en risico’s aantoonbaar te beheersen.
ISO 27001 zorgt voor:
Hoe helpt iSynQ bij 27001- implementatie?
Met onze expertise in digitale processen, kwaliteitsmanagement en integraties ondersteunen wij organisaties bij:
- Het opzetten of verbeteren van een ISMS
- Het uitvoeren van risicoanalyses en GAP‑analyses
- Het opstellen van beleid, procedures en registraties
- Het implementeren van technische en organisatorische maatregelen
- Het trainen van medewerkers in veilig werken
- Het voorbereiden op certificering en interne audits
NEN 7510
De Nederlandse norm voor informatiebeveiliging in de zorg
NEN 7510 is dé Nederlandse norm voor informatiebeveiliging in de zorg. De norm richt zich specifiek op het beschermen van medische en persoonsgegevens binnen zorginstellingen, zorgaanbieders, ICT‑leveranciers en alle organisaties die met gezondheidsinformatie werken.
Het doel van NEN 7510 is helder
het waarborgen van de beschikbaarheid, integriteit en vertrouwelijkheid van zorginformatie, zodat veilige en betrouwbare zorgverlening mogelijk blijft.
wat betekend NEN 7510 voor organisaties
NEN 7510 helpt zorgorganisaties om informatiebeveiliging gestructureerd en aantoonbaar te organiseren. De norm sluit aan op ISO 27001, maar bevat aanvullende eisen die specifiek zijn voor de zorgsector.
Beleid en governance voor zorginformatie
Er moet een actueel informatiebeveiligingsbeleid zijn dat aansluit op de zorgprocessen, inclusief duidelijke rollen en verantwoordelijkheden.
“Voldoen wij eigenlijk wel aan alle eisen van NEN 7510 om patiëntgegevens veilig te houden?”
De NEN 7510 is een essentieel onderdeel van professionele en veilige zorgverlening. wil jij weten of je voldoet? vraag een afspraak aan.
Waarom is NEN 7510 belangrijk?
NEN 7510 helpt zorgorganisaties om patiëntgegevens veilig te houden en risico’s aantoonbaar te beheersen.
Hoe helpt iSynQ bij NEN 7510‑naleving?
Met onze expertise in digitale processen, kwaliteitsmanagement en integraties ondersteunen wij organisaties bij:
- Het opzetten of verbeteren van een NEN 7510‑ISMS
- Het uitvoeren van risicoanalyses en GAP‑analyses
- Het opstellen van beleid, procedures en registraties
- Het implementeren van technische en organisatorische maatregelen
- Het trainen van zorgmedewerkers in veilig werken
- Het voorbereiden op audits en certificering
AI Act
Europese wetgeving voor veilig en verantwoord gebruik van AI
De AI Act is de nieuwe Europese wet die organisaties verplicht om kunstmatige intelligentie veilig, transparant en verantwoord in te zetten. De wet richt zich op het beheersen van risico’s, het beschermen van gebruikers en het voorkomen van schadelijke of discriminerende uitkomsten.
Het doel van de AI Act is helder:
het waarborgen dat AI‑systemen betrouwbaar, eerlijk en veilig functioneren binnen organisaties en ketens.
De AI Act maakt onderscheid tussen verschillende risiconiveaus van AI‑systemen:
- Verboden AI (bijv. manipulatie, sociale scoring)
- Hoog‑risico AI (bijv. zorg, HR, veiligheid, kritieke processen)
- Beperkt risico (bijv. chatbots, generatieve AI)
- Laag risico (bijv. videogames, filters)
Vooral organisaties die AI gebruiken in processen die impact hebben op mensen, veiligheid of besluitvorming krijgen te maken met strenge eisen.
De wet raakt dus niet alleen techniek, maar ook governance, processen en cultuur.
wat betekend AI Act voor organisaties
De AI Act maakt onderscheid tussen verschillende risiconiveaus van AI‑systemen:
Transparantie en uitlegbaarheid
Gebruikers moeten begrijpen dat ze met AI te maken hebben en hoe beslissingen tot stand komen. Black‑box AI wordt beperkt.
We gebruiken AI… maar vallen wij eigenlijk onder de AI Act, en voldoen we aan alle verplichtingen?
Waarom is AI Act belangrijk?
De AI Act helpt organisaties om AI veilig, eerlijk en verantwoord in te zetten — en risico’s aantoonbaar te beheersen.
Hoe helpt iSynQ bij AI Act‑naleving?
Met onze expertise in digitale processen, kwaliteitsmanagement en integraties ondersteunen wij organisaties bij:
- Het uitvoeren van AI‑risicobeoordelingen
- Het classificeren van AI‑systemen volgens de AI Act
- Het opstellen van documentatie, beleid en procesbeschrijvingen
- Het inrichten van menselijk toezicht en monitoring
- Het beoordelen van datakwaliteit en bias‑risico’s
- Het trainen van medewerkers in verantwoord AI‑gebruik
- Het voorbereiden op audits en toezicht
ISO/ IEC 42001
Internationale norm voor verantwoord en beheersbaar gebruik van AI
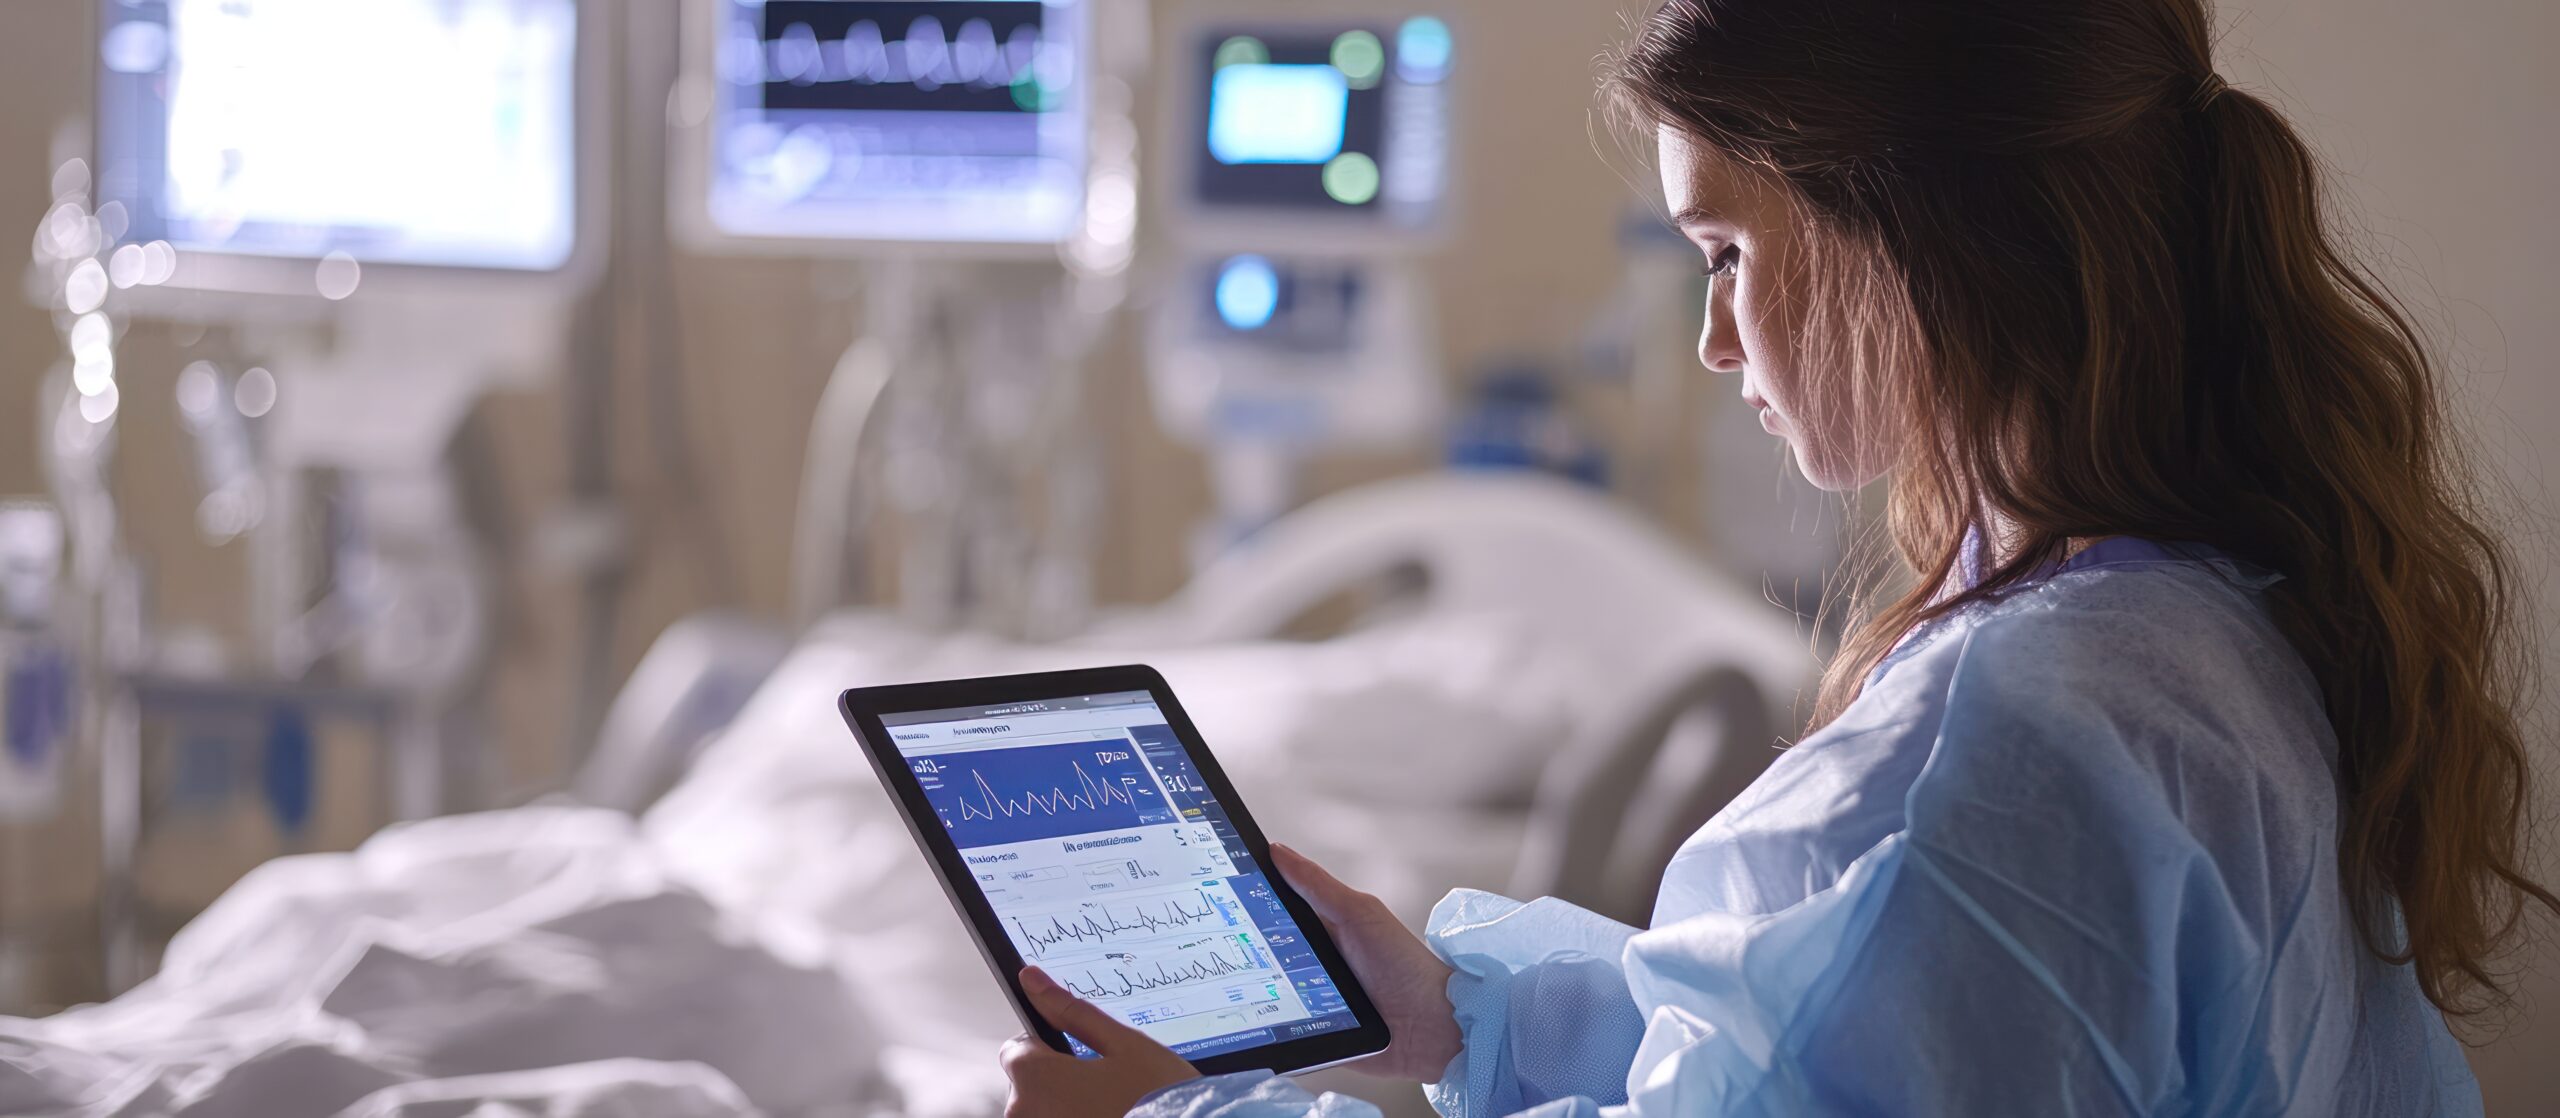
ISO/IEC 42001 is de eerste wereldwijde norm voor het opzetten, implementeren en onderhouden van een AI Management System (AIMS). De norm helpt organisaties om kunstmatige intelligentie veilig, transparant en controleerbaar in te zetten — met aandacht voor risico’s, ethiek, datakwaliteit en governance.
De AI Act is een wet die bepaalt wat je móét doen met AI, terwijl ISO/IEC 42001 een norm is die beschrijft hoe je AI goed organiseert binnen je bedrijf.
Het doel van ISO/IEC 42001 is helder:
het waarborgen dat AI‑systemen verantwoord functioneren, risico’s beheersbaar zijn en organisaties aantoonbaar grip hebben op hun AI‑toepassingen.
wat betekend
ISO / IEC 42001 voor organisaties
De norm richt zich op organisaties die AI ontwikkelen, toepassen of integreren in hun processen. ISO/IEC 42001 biedt een gestructureerde aanpak om AI‑systemen te beheren, risico’s te beheersen en transparantie te waarborgen.
Risicobeheer voor AI‑toepassingen
AI‑systemen moeten worden beoordeeld op risico’s zoals bias, fouten, onbedoelde uitkomsten, veiligheid en impact op mensen of processen.
“We gebruiken AI… maar hebben we het eigenlijk wel goed georganiseerd en voldoen we aan de eisen van ISO/IEC 42001?”
Waarom is ISO/IEC 42001 belangrijk?
ISO/IEC 42001 helpt organisaties om AI veilig, eerlijk en verantwoord in te zetten — en risico’s aantoonbaar te beheersen.
Hoe helpt iSynQ bij ISO/IEC 42001‑implementatie?
Met onze expertise in digitale processen, kwaliteitsmanagement en integraties ondersteunen wij organisaties bij:
- Het opzetten of verbeteren van een AI Management System (AIMS)
- Het uitvoeren van AI‑risicobeoordelingen en GAP‑analyses
- Het opstellen van beleid, procedures en documentatie
- Het beoordelen van datakwaliteit, modelbeheer en bias‑risico’s
- Het inrichten van menselijk toezicht en monitoring
- Het trainen van medewerkers in verantwoord AI‑gebruik
- Het voorbereiden op audits en certificering
Medical Device Regulation
Europese regelgeving voor veilige en betrouwbare medische hulpmiddelen
De MDR (Medical Device Regulation) is de Europese wetgeving die eisen stelt aan het ontwikkelen, produceren, leveren en gebruiken van medische hulpmiddelen. De wet geldt voor zorginstellingen, leveranciers, softwareontwikkelaars, fabrikanten en alle organisaties die medische hulpmiddelen inzetten of verwerken.
Het doel van de MDR is helder:
het waarborgen dat medische hulpmiddelen veilig, effectief en betrouwbaar zijn — en dat risico’s voor patiënten tot een minimum worden beperkt.
wat betekend MDR voor organisaties
De MDR stelt strenge eisen aan de kwaliteit, veiligheid en traceerbaarheid van medische hulpmiddelen. Dit geldt niet alleen voor fabrikanten, maar ook voor zorginstellingen en leveranciers die hulpmiddelen gebruiken, aanpassen of integreren in hun zorgprocessen.
MDR-classificatiebepaling conform Annex VIII
De juiste risicoklasse (I, IIa, IIb of III) vormt de basis voor uw volledige regulatory strategie. Een verkeerde inschatting kan leiden tot vertraging, extra kosten of afkeuring door een Notified Body. Daarom pakken wij dit gestructureerd en onderbouwd aan.
“Voldoen onze medische hulpmiddelen en processen eigenlijk wel aan alle MDR‑eisen?”
Waarom is MDR belangrijk?
De MDR helpt organisaties om medische hulpmiddelen veilig, effectief en aantoonbaar betrouwbaar in te zetten.
Hoe helpt iSynQ bij MDR‑naleving?
Met onze expertise in digitale processen, kwaliteitsmanagement en integraties ondersteunen wij organisaties bij:
- Het opzetten of verbeteren van een MDR‑proof kwaliteitsmanagementsysteem
- Het uitvoeren van risicoanalyses en klinische evaluaties
- Het opstellen van technische dossiers en documentatie
- Het inrichten van traceerbaarheid en UDI‑processen
- Het trainen van medewerkers in veilig gebruik van hulpmiddelen
- Het beoordelen van leveranciers en ketenpartners
- Het voorbereiden op audits en toezicht
ISO 13485
Kwaliteitsmanagement voor veilige en betrouwbare medische hulpmiddelen
ISO 13485 is de internationale norm voor kwaliteitsmanagement binnen de medische hulpmiddelenindustrie. De norm stelt eisen aan het ontwerpen, produceren, leveren, installeren en onderhouden van medische hulpmiddelen — inclusief software en digitale zorgoplossingen.
Het doel van ISO 13485 is helder:
het waarborgen dat medische hulpmiddelen veilig, effectief en consistent van hoge kwaliteit zijn.
wat betekend ISo 13485 voor organisaties
ISO 13485 is verplicht voor veel fabrikanten en leveranciers van medische hulpmiddelen, maar ook zorginstellingen en softwareleveranciers krijgen ermee te maken wanneer zij hulpmiddelen ontwikkelen, aanpassen of integreren.
Risicomanagement volgens ISO 14971
Risico’s voor patiënten en gebruikers moeten systematisch worden geïdentificeerd, beoordeeld en beheerst gedurende de hele levenscyclus van het hulpmiddel.
“Hebben wij ons kwaliteitsmanagement rondom medische hulpmiddelen écht goed ingericht volgens ISO 13485?”
Waarom is ISO 13485 belangrijk?
ISO 13485 helpt organisaties om medische hulpmiddelen veilig, consistent en aantoonbaar van hoge kwaliteit te leveren.ISO 13485 is daarmee een fundament voor veilige en betrouwbare medische hulpmiddelen.
Hoe helpt iSynQ bij ISO 13485 implementatie?
Met onze expertise in digitale processen, kwaliteitsmanagement en integraties ondersteunen wij organisaties bij:
- Het opzetten of verbeteren van een ISO 13485‑QMS
- Het uitvoeren van risicoanalyses volgens ISO 14971
- Het opstellen van procedures, registraties en technische documentatie
- Het valideren van processen en software
- Het inrichten van traceerbaarheid en leveranciersbeheer
- Het trainen van medewerkers in kwaliteitsbewust werken
- Het voorbereiden op audits en certificering
ISO 9001
Internationale norm voor kwaliteitsmanagement
ISO 9001 is de wereldwijd erkende norm voor het opzetten, implementeren en verbeteren van een kwaliteitsmanagementsysteem (QMS). De norm helpt organisaties om processen te optimaliseren, klanttevredenheid te verhogen en continu te verbeteren.
Het doel van ISO 9001 is helder:
het borgen van kwaliteit, betrouwbaarheid en consistentie in producten, diensten en processen.
wat betekend ISO 9001 voor organisaties
ISO 9001 is toepasbaar op vrijwel elke organisatie — van zorg en overheid tot industrie, ICT en dienstverlening. De norm biedt een gestructureerde aanpak om processen te verbeteren, risico’s te beheersen en klantgericht te werken.
Risicogestuurd denken en kansenmanagement
ISO 9001 vereist dat organisaties risico’s én kansen identificeren, beoordelen en beheersen om kwaliteit te verbeteren.
“Hebben wij onze processen en kwaliteit écht goed genoeg ingericht om aan ISO 9001 te voldoen?”
Waarom is ISO 9001 belangrijk?
ISO 9001 helpt organisaties om kwaliteit te borgen, processen te verbeteren en klanttevredenheid aantoonbaar te verhogen.
Hoe helpt iSynQ bij 9001‑impelementatie?
Met onze expertise in digitale processen, kwaliteitsmanagement en integraties ondersteunen wij organisaties bij:
- Het opzetten of verbeteren van een ISO 9001‑QMS
- Het uitvoeren van risicoanalyses en procesoptimalisaties
- Het opstellen van procedures, registraties en kwaliteitsdocumentatie
- Het inrichten van prestatiemeting en continue verbetering
- Het trainen van medewerkers in kwaliteitsbewust werken
- Het voorbereiden op audits en certificering
ISO 14001
Internationale norm voor milieumanagement
ISO 14001 is de wereldwijd erkende norm voor het opzetten, implementeren en verbeteren van een milieumanagementsysteem (EMS). De norm helpt organisaties om milieubelasting te verminderen, duurzaam te werken en te voldoen aan wet‑ en regelgeving.
Het doel van ISO 14001 is helder:
het beheersen en verminderen van de impact van jouw organisatie op het milieu, op een gestructureerde en aantoonbare manier.
wat betekend ISO 14001 voor organisaties
ISO 14001 is toepasbaar op vrijwel elke organisatie — van industrie en logistiek tot zorg, overheid en dienstverlening. De norm biedt een gestructureerde aanpak om milieuprestaties te verbeteren, risico’s te beheersen en duurzaamheidsdoelen te realiseren.
Identificatie van milieuaspecten en -effecten
ISO 14001 vereist dat organisaties hun milieu-impact in kaart brengen, beoordelen en beheersen.
“Hebben wij onze milieuprestaties en duurzaamheidsprocessen écht goed ingericht volgens ISO 14001?”
Waarom is ISO 14001 belangrijk?
ISO 14001 helpt organisaties om milieubelasting te verminderen, duurzaam te werken en aantoonbaar te voldoen aan wet‑ en regelgeving
Hoe helpt iSynQ bij ISO 14001‑naleving?
Met onze expertise in digitale processen, kwaliteitsmanagement en integraties ondersteunen wij organisaties bij:
- Het opzetten of verbeteren van een ISO 14001‑EMS
- Het uitvoeren van milieuaspectenanalyses en risicoanalyses
- Het opstellen van procedures, registraties en milieudoelstellingen
- Het inrichten van monitoring en prestatiemeting
- Het trainen van medewerkers in duurzaam en milieubewust werken
- Het voorbereiden op audits en certificering
IBP
Informatie Beveiligings Programma
In een tijd waarin organisaties steeds meer digitaal werken en dagelijks omgaan met gevoelige gegevens, is een stevige basis voor informatiebeveiliging geen luxe maar een noodzaak. Het InformatieBeveiligingsProgramma (IBP) helpt organisaties om die basis te creëren: overzichtelijk, praktisch en volledig afgestemd op de risico’s van vandaag.
IBP brengt structuur in processen, maakt verantwoordelijkheden helder en zorgt ervoor dat medewerkers bewust en veilig met informatie omgaan. Het biedt houvast bij het naleven van de AVG, ondersteunt bij audits en geeft organisaties het vertrouwen dat zij persoonsgegevens zorgvuldig en professioneel beschermen.
IBP is geen ingewikkeld technisch raamwerk, maar een toegankelijk programma dat organisaties helpt om rust, grip en continuïteit te creëren in een steeds digitalere wereld.
Het doel van IBP is helder:
het borgen van veilige, zorgvuldige en bewuste omgang met informatie en persoonsgegevens binnen alle processen, systemen en teams. Tweet
wat betekend ISO 14001 voor organisaties
IBP is toepasbaar op vrijwel elke organisatie — van onderwijs en zorg tot gemeenten en sociaal domein. Het biedt een gestructureerde aanpak om informatiebeveiliging te versterken, risico’s te beheersen en aantoonbaar te voldoen aan privacywetgeving.
Identificatie van risico’s en kwetsbaarheden
IBP vereist dat organisaties hun informatie‑ en privacyrisico’s in kaart brengen, beoordelen en beheersen.
“Hebben we onze IBP‑processen wel voldoende ingericht om aan de AVG te voldoen?”
Waarom is IBP belangrijk?
IBP helpt organisaties om informatiebeveiliging te borgen, risico’s te beheersen en aantoonbaar te voldoen aan wet- en regelgeving.
Hoe helpt iSynQ bij IBP‑naleving?
Met onze expertise in digitale processen, kwaliteitsmanagement en integraties ondersteunen wij organisaties bij:
- Het opzetten of aanscherpen van een volledig IBP‑beleid
- Het uitvoeren van DPIA’s, risicoanalyses en dreigingsscans
- Het opstellen en implementeren van procedures voor dataveiligheid, incidentmanagement en toegangsbeheer
- Het inrichten van monitoring, logging en rapportage
- Het trainen van medewerkers in veilig digitaal werken
- Het voorbereiden op audits en toetsing binnen het IBP‑normenkader